La Checklist sicurezza dati è uno strumento operativo e documentale pensato per tradurre i requisiti di sicurezza e protezione dei dati in controlli verificabili e tracciabili. Si tratta di un modulo che aiuta a verificare lo stato delle misure tecniche e organizzative adottate per garantire riservatezza, integrità e disponibilità delle informazioni, e che integra elementi di governance, gestione degli accessi, protezione tecnica, backup, monitoraggio, gestione degli incidenti e verifica periodica. In contesti aziendali, nelle pubbliche amministrazioni e tra i fornitori di servizi, la checklist funge da guida per chi deve dimostrare conformità agli obblighi del Regolamento UE 2016/679 e alle disposizioni del Codice in materia di protezione dei dati personali così come aggiornato, oltre a rappresentare una traccia utile in caso di controlli o di audit esterni.
Compilare correttamente la checklist è importante non solo per adempiere a obblighi normativi, ma anche per ridurre il rischio di violazioni che comportano danni reputazionali e costi operativi. Una checklist redatta con rigore integra i risultati dell’analisi dei rischi, la classificazione del dato, l’inventario dei sistemi e dei responsabili, e le evidenze delle verifiche periodiche; essa deve inoltre considerare le indicazioni di best practice emerse da autorità e provider autorevoli, come la guida alla sicurezza dei dati dell’Information Commissioner’s Office e le checklist operative per ambienti cloud proposte da fornitori come Google Workspace, nonché i criteri del framework NIST quando applicabili al contesto organizzativo.
Come compilare una Checklist sicurezza dati
La compilazione della Checklist sicurezza dati richiede un approccio metodico e basato sull’analisi del rischio, per evitare che il documento diventi una semplice lista di controllo priva di evidenze. Il primo passo consiste nel definire l ambito di applicazione, indicando chiaramente quali unità organizzative, quali sistemi informativi e quali categorie di dati sono oggetto della verifica; tra le informazioni necessarie figurano il nome del titolare e del responsabile del trattamento, la presenza di un responsabile della sicurezza o di un Data Protection Officer se obbligatorio, e la versione della checklist. Il documento deve inoltre riportare l’esito delle attività di classificazione dei dati, specificando quali informazioni sono considerate dati personali, dati sensibili o particolari categorie di dati ai sensi del Regolamento UE 2016/679, e quale livello di protezione è stato assegnato a ciascuna categoria. La correlazione con il registro dei trattamenti previsto dall articolo 30 del Regolamento è essenziale, perché le voci della checklist devono trovare riscontro nelle descrizioni dei trattamenti, nelle finalità e nelle basi giuridiche indicate nel registro.
Chi è tenuto a compilare la checklist varia in funzione della struttura organizzativa e della natura del trattamento; in genere il compito spetta al responsabile della sicurezza informatica con il supporto dell’ufficio legale e del responsabile trattamenti, mentre il titolare conserva la responsabilità ultima per l’adozione delle misure. È opportuno che la compilazione non sia delegata a una sola persona senza verifiche incrociate, perché molte voci richiedono evidenze tecniche come log degli accessi, configurazioni di crittografia o report di test di ripristino. Le informazioni richieste devono includere non solo lo stato attuale della misura, ma anche l’indicazione del responsabile operativo, la frequenza con cui la misura va verificata, la data dell’ultimo test e la documentazione che costituisce evidenza, come screenshot, report di scansione vulnerabilità, verbali di test di ripristino o contratti e clausole di nomina per i fornitori che operano in qualità di responsabili del trattamento.
È importante evitare alcuni errori frequenti: compilare la checklist con risposte generiche o non accompagnate da evidenze, non aggiornare il documento dopo modifiche infrastrutturali, confondere la valutazione di conformità con la semplice esistenza di una policy scritta, o trascurare la verifica dei fornitori che trattano dati per conto dell ente. Una compilazione incompleta può impedire di individuare rischi residui che richiedono interventi correttivi, può ostacolare la dimostrazione di conformità in caso di ispezione dell’autorità di controllo e può rendere inefficace la risposta a un incidente, con possibili obblighi di notifica entro 72 ore in caso di violazione dei dati personali. Per le attività a rischio elevato, occorre valutare la necessità di effettuare una valutazione d’impatto sulla protezione dei dati secondo quanto previsto dalla normativa europea, e la checklist dovrebbe riportare l’esito di eventuali DPIA, le mitigazioni adottate e le motivazioni che giustificano le scelte tecniche e organizzative.
La struttura interna della checklist deve rendere evidenti i collegamenti tra i controlli e le responsabilità: per ogni controllo deve essere indicato chi risponde operativamente, quale documentazione attesta lo stato della misura, quali test periodici sono previsti e quando è stata effettuata l’ultima verifica. È utile che la checklist includa controlli per l’autenticazione, prevedendo l’attivazione dell’autenticazione multifattore per account amministrativi, accessi remoti e per chi gestisce dati sensibili; per gli account bisogna descrivere le politiche di password, le procedure di gestione del ciclo di vita delle utenze e le regole di revoca dell’accesso in caso di cessazione del rapporto. Per la protezione tecnica la checklist deve evidenziare l’adozione della crittografia per i dati in transito e a riposo, la gestione delle patch e delle vulnerabilità, la segmentazione di rete e la presenza di firewall e sistemi di prevenzione intrusioni, oltre al controllo degli endpoint e alla gestione delle configurazioni sicure.
Per i backup la checklist deve riportare la frequenza delle copie, la segregazione delle copie, le misure di protezione dei supporti di backup e la prova periodica di ripristino con evidenze che dimostrino tempi e procedure realmente eseguiti. Il monitoraggio e il logging sono elementi da descrivere in termini di quali eventi vengono tracciati, per quanto tempo vengono conservati i log e come sono protetti contro alterazioni; la checklist deve specificare gli alert operativi configurati e le modalità di analisi delle anomalie. La gestione degli incidenti richiede che la checklist riporti l’esistenza di un piano di risposta con ruoli, canali di comunicazione, procedure di contenimento e ripristino e un registro delle esercitazioni svolte. Infine, la parte dedicata ai fornitori deve contenere l’elenco dei responsabili esterni, la verifica delle misure tecniche e organizzative da loro adottate, il riferimento agli accordi contrattuali che disciplinano i trattamenti e la periodicità dei controlli di conformità.
Dal punto di vista operativo è raccomandabile associare alla checklist un calendario di verifiche e aggiornamenti, definire soglie di rischio che inneschino azioni correttive e prevedere un ciclo di miglioramento continuo mediante test periodici e audit interni ed esterni. Le evidenze raccolte devono essere conservate e rese disponibili in forma tale da poter essere esibite in caso di controllo, e devono integrare la documentazione prevista dal diritto italiano in materia di privacy, inclusi i registri e le informative. La compilazione corretta e aggiornata della checklist contribuisce a una gestione più consapevole del rischio, facilita la governance della sicurezza e riduce la probabilità di sanzioni amministrative che possono derivare dall’inadempimento degli obblighi previsti dal Regolamento UE 2016/679 o dalla normativa nazionale.
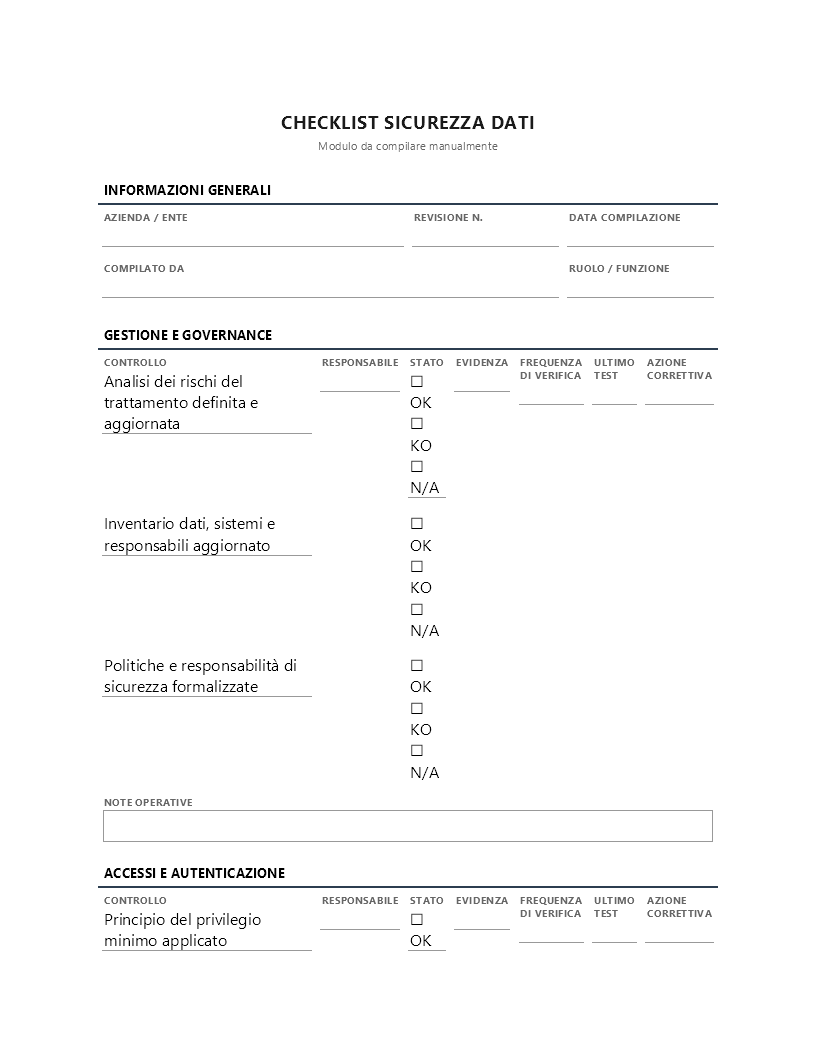
Esempio Checklist sicurezza dati
Di seguito un esempio testuale del documento, da utilizzare come riferimento o da copiare nel proprio sistema documentale. Il contenuto mantiene la struttura tipica di un modulo cartaceo o digitale da compilare manualmente.
Checklist sicurezza dati Modulo da compilare manualmente | |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
| |||||||||||||||||||||||||||||||||||
Fac simile Checklist sicurezza dati Word
Il fac simile in formato Word è pensato per chi desidera scaricare un documento modificabile e compilabile direttamente al computer, con campi predisposti per le informazioni richieste e uno schema di verifica già organizzato per controlli periodici e firme. Può essere adattato alle dimensioni dell’organizzazione inserendo ulteriori righe o colonne per controlli specifici.

Modello Checklist sicurezza dati PDF
Il modello in formato PDF fornisce una versione pronta per la stampa e per l’archiviazione come documento di riferimento, utile per le verifiche on site o per la raccolta delle firme cartacee; è ideale anche come documento da consegnare ai revisori esterni o agli auditor. Il PDF contiene la struttura completa con sezioni per evidenze, note e firme.
